Accès anticipéInscription gratuite : tous les parcours sont ouverts jusqu'au 15 janvier 2027, sans carte bancaire ni paiement.Créer mon compte gratuit
📖 Cours Jour 4 · SPL : les fondamentaux de la recherche Splunk · 45 min
Chercher : la syntaxe de base du SPL
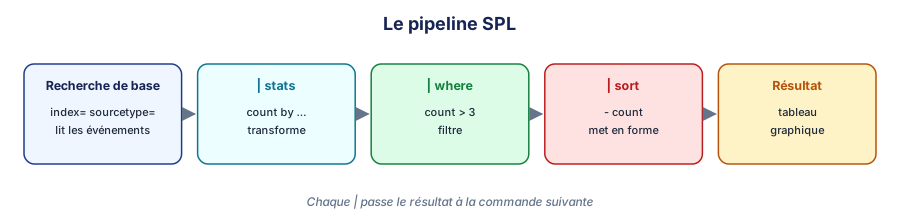
Une recherche Splunk se lit de gauche à droite
index=lavergne sourcetype=lav:securityevent EventID=4625    ← 1. on récupère des événements
| stats count by TargetUserName                              ← 2. on les transforme
| where count > 3                                            ← 3. on filtre le résultat
| sort - count                                               ← 4. on met en forme
La première partie, avant le premier |, est la recherche de base : c'est elle qui lit les index. Chaque | passe le résultat à la commande suivante, comme dans un terminal Linux.
Cette leçon est réservée aux abonnés
Pendant l'accès anticipé, tous les cours, vidéos, ateliers, corrections et le certificat sont gratuits jusqu'au 15 janvier 2027, sans carte bancaire.