
Qu'est-ce qu'un SOC ?
Un SOC (Security Operations Center, centre opérationnel de sécurité) est l'équipe qui surveille en continu le système d'information, détecte les attaques, qualifie les alertes et coordonne la réponse. Il peut être :
| Modèle | Description | Pour qui |
|---|---|---|
| SOC interne | L'équipe et les outils appartiennent à l'entreprise | Grands groupes, banques, opérateurs d'importance vitale |
| SOC externalisé (MSSP ou MDR) | Un prestataire surveille plusieurs clients avec ses outils ou ceux du client | PME et ETI, comme le Groupe Lavergne |
| SOC hybride | Surveillance de premier niveau externalisée la nuit, équipe interne le jour | ETI, collectivités |
En France, les prestataires peuvent être qualifiés PDIS (prestataires de détection des incidents de sécurité) par l'ANSSI : c'est un gage de sérieux exigé pour les systèmes sensibles.
Les niveaux d'analyste
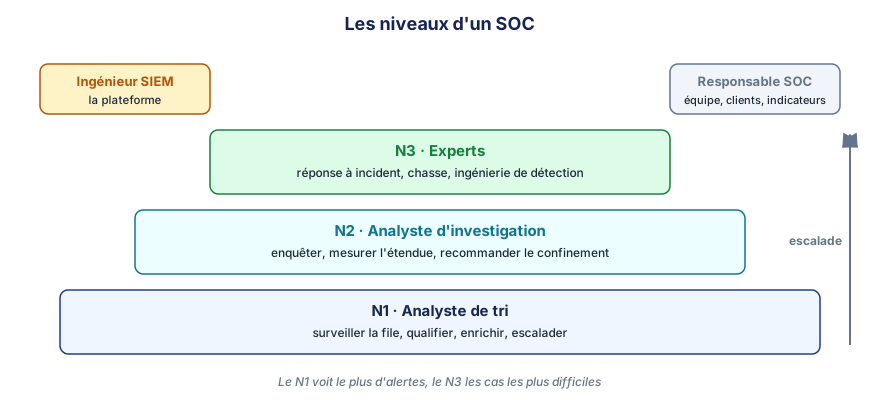
| Niveau | Rôle | Gestes quotidiens |
|---|---|---|
| N1, analyste de tri (triage analyst) | Surveille la file d'alertes, qualifie, enrichit, escalade | Lire l'alerte, vérifier le contexte (utilisateur, poste, criticité), chercher les événements voisins, classer en vrai positif, faux positif ou bénin, ouvrir un incident |
| N2, analyste d'investigation | Enquête sur les incidents escaladés, mène la réponse | Reconstituer la chronologie, mesurer l'étendue, recommander le confinement, rédiger le rapport |
| N3, expert (réponse à incident, chasse, ingénierie de détection) | Chasse les menaces, crée les règles, gère les crises | Écrire et régler les détections, analyser les logiciels malveillants, conduire la gestion de crise |
| Ingénieur SIEM ou SOC | Fait vivre la plateforme | Raccorder les sources, normaliser, gérer les coûts et les performances |
| Responsable du SOC | Pilote l'équipe et les clients | Indicateurs, comités, recrutement, amélioration continue |
Les mots du métier
Vrai positif (true positive) : l'alerte signale une vraie activité malveillante. Faux positif (false positive) : l'alerte s'est déclenchée à tort (règle trop large, donnée erronée). Bénin (benign positive) : l'activité détectée est réelle mais autorisée (test d'intrusion, script d'administration). Faux négatif : une attaque que personne n'a détectée, le pire des cas.
La journée type d'un N1
- Passation (handover) avec l'équipe précédente : incidents en cours, consignes, alertes sous surveillance.
- Tri de la file : prendre les alertes par sévérité puis par ancienneté. Objectif typique : prise en charge d'une alerte critique en moins de 15 minutes.
- Qualification : pour chaque alerte, répondre à cinq questions.
- Escalade au N2 ou au client selon la procédure, ou clôture argumentée.
- Documentation : tout ce que vous avez vérifié, avec les requêtes. Une alerte fermée sans commentaire est une alerte mal traitée.
Les cinq questions de la qualification
- Quoi ? Quelle règle, quelle technique (MITRE ATT&CK) ?
- Qui ? Quel compte, est-il privilégié, VIP, compte de service ?
- Où ? Quel poste ou serveur, quelle criticité, quelle zone réseau ?
- Quand ? Heure habituelle ou nuit, premier événement, dernier événement ?
- Et alors ? Qu'est-ce qui s'est passé avant et après ? Est-ce isolé ou relié à autre chose ?
Les compétences recherchées
| Compétence | Pourquoi |
|---|---|
| Langages de requête SPL et KQL | 80 % du travail se fait dans le SIEM |
| Windows et Active Directory | La majorité des attaques en entreprise passe par là |
| Réseau (TCP/IP, DNS, HTTP, TLS) | Lire les journaux de pare-feu, de proxy et de DNS |
| Cloud et identités (Entra ID, Microsoft 365) | Les attaques sur les identités dominent depuis 2022 |
| MITRE ATT&CK | Le langage commun pour décrire ce que fait l'attaquant |
| Rédaction | Un rapport clair vaut mieux qu'une enquête brillante incomprise |
| Calme et méthode | Les incidents arrivent souvent à 3 heures du matin |
Le marché
Le métier d'analyste SOC est l'une des portes d'entrée les plus courantes de la cybersécurité. En France, un analyste N1 débute souvent entre 32 000 et 40 000 € brut par an, un N2 confirmé entre 42 000 et 55 000 €, avec des primes d'astreinte ou de travail posté quand le SOC fonctionne en 24/7 (repères indicatifs, très variables selon la région et l'employeur). Les MSSP recrutent beaucoup de profils en reconversion qui savent chercher dans des journaux et écrire clairement.
Entraînez-vous
Classez chaque situation : vrai positif, faux positif ou bénin.
- Une alerte « Outil de piratage détecté » sur le poste d'un auditeur pendant un test d'intrusion planifié et annoncé.
- Une alerte « Connexion depuis un pays inhabituel » pour un commercial dont l'adresse IP appartient en réalité à la sortie VPN de l'entreprise à Amsterdam.
- Une alerte « Macro Office lançant PowerShell » sur le poste d'une comptable qui a ouvert une fausse facture.
✅ Correction
- Bénin : l'activité est réelle et malveillante par nature, mais autorisée et prévue. On la documente (référence du test) et on la clôt.
- Faux positif : la géolocalisation est trompeuse ; la règle doit apprendre l'adresse du VPN (liste d'exclusion ou enrichissement).
- Vrai positif : c'est le scénario d'infection le plus classique. Escalade immédiate.