📖 Cours Jour 1 · Le métier d'analyste SOC, le SIEM et votre labo · 45 min
Le SIEM et son écosystème : EDR, XDR, SOAR, TIP
Le SIEM en une phrase
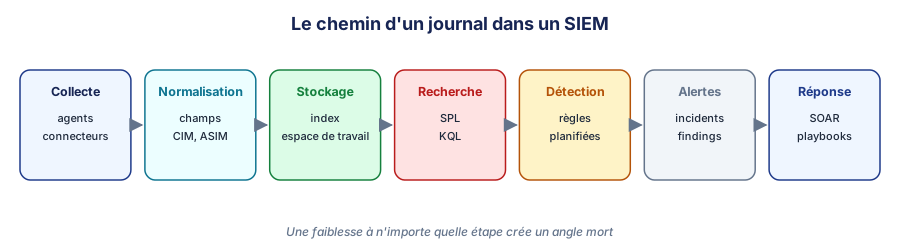
Un SIEM (Security Information and Event Management) collecte les journaux de toutes les sources, les stocke, les normalise, permet de les rechercher et applique des règles de détection qui produisent des alertes.
Étape
Ce qui se passe
Exemple Splunk
Exemple Sentinel
Collecte
Des agents ou des connecteurs envoient les journaux
Universal Forwarder, syslog, API
Connecteurs de données, agent Azure Monitor
Analyse et normalisation (parsing)
Les champs sont extraits et renommés selon un modèle commun
Modules (add-ons), modèle CIM
Tables structurées, analyseurs ASIM
Stockage
Les données sont indexées et conservées
Index (chaud, tiède, froid)
Espace de travail Log Analytics, niveaux Analytics, Basic, Data lake
Recherche
Les analystes interrogent
SPL
KQL
Détection
Des recherches planifiées produisent des alertes
Recherches de corrélation, détections d'Enterprise Security
Règles d'analyse (analytics rules)
Gestion des alertes
Les alertes sont regroupées, attribuées, traitées
Findings et investigations d'Enterprise Security
Incidents
Réponse
Actions manuelles ou automatiques
Splunk SOAR
Règles d'automatisation et playbooks
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.