📖 Cours Jour 3 · Collecter et normaliser : Splunk, Sentinel, CIM et ASIM · 50 min

La collecte dans Splunk

L'architecture Splunk

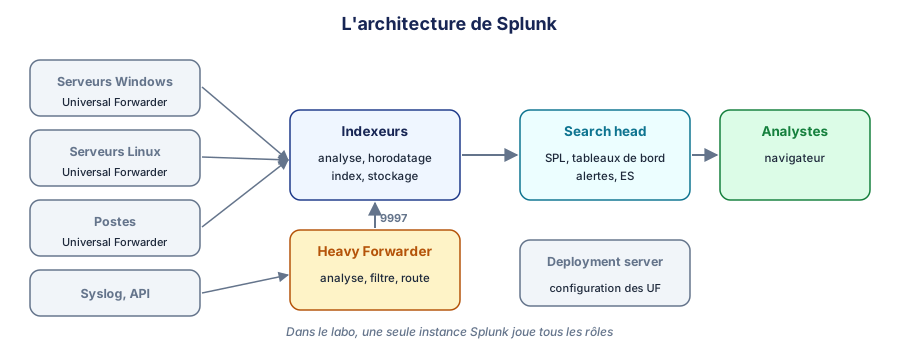
L'architecture de Splunk

Composant Rôle
Universal Forwarder (UF) Agent léger installé sur les serveurs et postes : lit les fichiers et les journaux Windows, les envoie (port 9997) sans les analyser
Heavy Forwarder (HF) Splunk complet qui reçoit, analyse, filtre et route (syslog, API, données à anonymiser)
Indexeur (indexer) Analyse (parsing), découpe en événements, horodate, indexe et stocke ; répond aux recherches
Search head Interface de recherche, tableaux de bord, alertes, applications (Enterprise Security)
Deployment server Distribue la configuration aux forwarders
Cluster manager, license manager, monitoring console Réplication des index, licences, supervision

Dans le labo, une seule instance joue tous les rôles. Chez un client, on trouve souvent : des UF sur chaque serveur, deux HF pour le syslog, un cluster de trois indexeurs et un ou deux search heads. Splunk Cloud héberge indexeurs et search heads ; seuls les forwarders restent chez le client.

Cette leçon est réservée aux abonnés

Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.

Créer un compte J'ai déjà un compte