📖 Cours Jour 3 · Collecter et normaliser : Splunk, Sentinel, CIM et ASIM · 50 min

La collecte dans Microsoft Sentinel
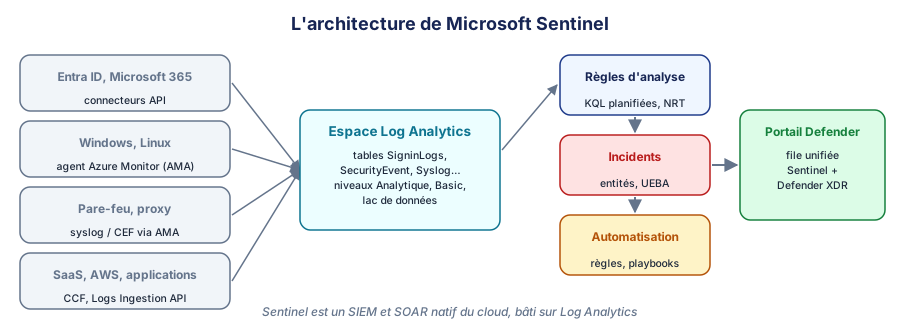
Le socle : un espace Log Analytics

Microsoft Sentinel est une solution activée sur un espace de travail Log Analytics (Log Analytics workspace) d'Azure. Toutes les données arrivent dans des tables de cet espace, interrogées en KQL. Le portail Microsoft Defender affiche Sentinel aux côtés de Defender XDR (portail unifié des opérations de sécurité).

L'architecture de Microsoft Sentinel

Cette leçon est réservée aux abonnés

Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.

Créer un compte J'ai déjà un compte