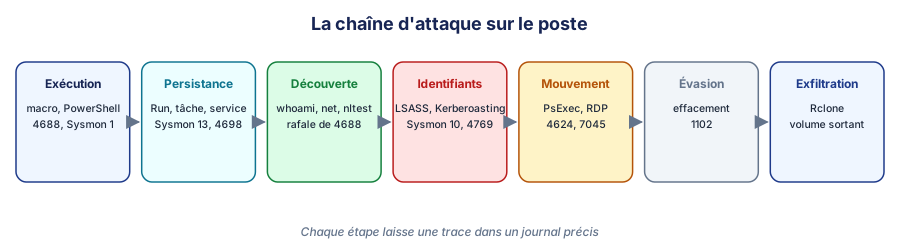
| Exécution (TA0002) |
Macro Office (T1204.002), PowerShell (T1059.001), mshta, wscript |
4688 / Sysmon 1 : parent Office, ligne de commande -enc, -nop -w hidden |
| Persistance (TA0003) |
Clé Run (T1547.001), tâche planifiée (T1053.005), service (T1543.003) |
Sysmon 13, 4698, 7045/4697 |
| Découverte (TA0007) |
whoami, net group, nltest, setspn, AdFind, BloodHound |
Rafale de commandes de reconnaissance par le même parent |
| Accès aux identifiants (TA0006) |
Vidage de LSASS (T1003.001 : Mimikatz, comsvcs.dll MiniDump, ProcDump), Kerberoasting (T1558.003), DCSync (T1003.006) |
Sysmon 10 vers lsass.exe, 4688 comsvcs, 4769 en RC4, 4662 (réplication) |
| Déplacement latéral (TA0008) |
PsExec (T1569.002), WMI (T1047), WinRM, RDP (T1021.001), SMB admin shares |
4624 type 3 ou 10 + 7045 PSEXESVC, wmiprvse.exe parent, wsmprovhost.exe |
| Évasion (TA0005) |
Effacement des journaux (T1070.001), désactivation de Defender, binaires renommés |
1102, 104, 5001 (Defender), nom de fichier ≠ nom d'origine |
| Exfiltration (TA0010) |
Rclone, MEGAsync, curl, archivage 7-Zip |
Processus rare avec ligne de commande « copy remote: », gros volumes sortants (jour 10) |