📖 Cours Jour 11 · L'ingénierie de détection : ATT&CK, Sigma et détection en tant que code · 45 min
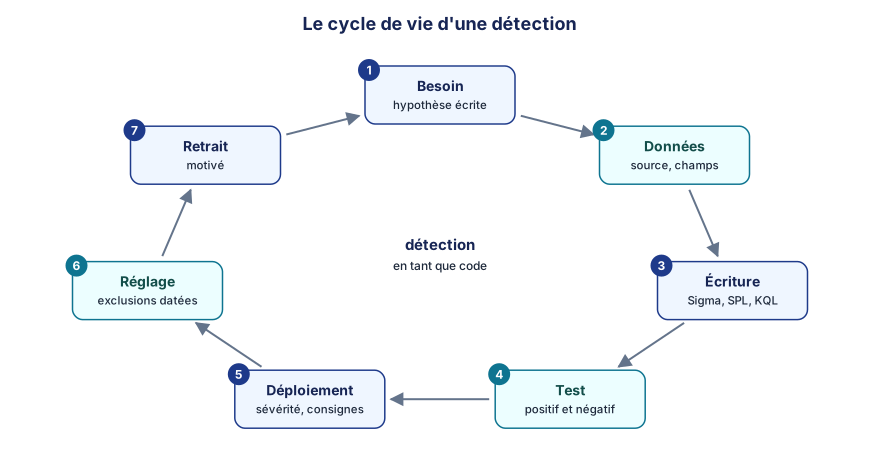
Le cycle de vie d'une détection
De la requête à la règle
Depuis le jour 6, vous écrivez des recherches qui trouvent l'attaque parce que vous savez qu'elle est là. Une règle de détection, elle, tourne seule toutes les cinq minutes pendant des années, sur des données qui changent, et réveille quelqu'un quand elle se déclenche. L'ingénierie de détection est le métier qui fabrique ces règles et les entretient.
Étape
Question
Livrable
1. Besoin
Quelle menace, sur quel actif, pourquoi maintenant ?
Une hypothèse écrite (« un document Office qui lance PowerShell signale un macro-virus »)
2. Données
Ai-je les journaux nécessaires, avec les bons champs ?
Source, table, champs, rétention
3. Écriture
Quelle logique, quel seuil, quelle fenêtre ?
La règle (Sigma, SPL, KQL)
4. Test
Se déclenche-t-elle sur l'attaque ? Combien de fois sur l'activité normale ?
Jeu de test positif, mesure sur 30 jours
5. Déploiement
Sévérité, entités, consignes de traitement
Règle en production, fiche de traitement
6. Réglage
Faux positifs, angles morts
Exclusions documentées, nouveau seuil
7. Retrait
Est-elle encore utile ?
Désactivation motivée
ℹ️ Les chiffres d'un SOC réel
Un SOC de MSSP gère couramment plusieurs centaines de règles actives par client. Une règle qui produit plus de faux positifs que de vrais est une règle coûteuse : elle consomme le temps des analystes et habitue l'équipe à fermer sans regarder. L'ingénierie de détection vise des règles précises, pas nombreuses.
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.