📖 Cours Jour 11 · Le réseau des Pods : Services, EndpointSlices, CoreDNS et kube-proxy · 35 min
Le modèle réseau de Kubernetes
Trois règles simples
Docker vous a appris les réseaux pont, la traduction d'adresses et les ports publiés. Kubernetes impose un modèle plus simple, que chaque solution réseau doit respecter :
Chaque Pod a sa propre adresse IP, partagée par tous ses conteneurs (qui se parlent en localhost).
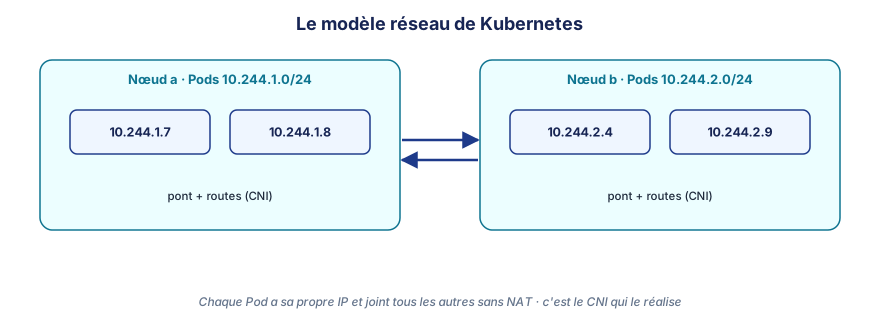
Tous les Pods peuvent joindre tous les Pods, sur tous les nœuds, sans traduction d'adresse (NAT).
Les agents d'un nœud (le kubelet) peuvent joindre tous les Pods de ce nœud.
Ce n'est pas Kubernetes qui construit ce réseau, c'est un plugin CNI (Container Network Interface) : kindnet dans kind, Calico, Cilium ou Flannel ailleurs. À la création d'un Pod, le runtime appelle le plugin, qui crée l'interface réseau du Pod, lui donne une adresse et règle le routage entre nœuds. On y revient le jour 12.
k get pods -o wide                   # colonne IP : 10.244.1.7, 10.244.2.4…
k get nodes -o jsonpath='{range .items[*]}{.metadata.name}{"\t"}{.spec.podCIDR}{"\n"}{end}'
# resaclub-control-plane  10.244.0.0/24
# resaclub-worker         10.244.1.0/24
# resaclub-worker2        10.244.2.0/24
Chaque nœud reçoit une tranche du réseau des Pods (--cluster-cidr, ici 10.244.0.0/16).
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.