📖 Cours Jour 11 · Le réseau des Pods : Services, EndpointSlices, CoreDNS et kube-proxy · 30 min
kube-proxy : comment l'adresse d'un Service mène à un Pod
Une adresse que personne ne porte
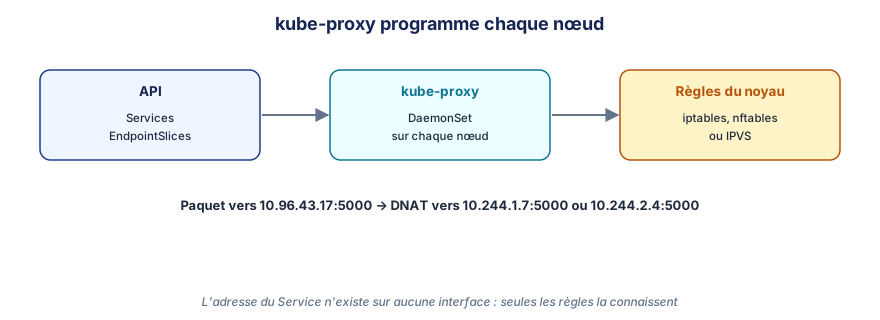
L'adresse d'un Service (10.96.143.20) n'est attribuée à aucune interface : aucun ping n'y répond. C'est une adresse virtuelle. Sur chaque nœud, kube-proxy (un DaemonSet) surveille les Services et les EndpointSlices, et programme le noyau pour que tout paquet destiné à 10.96.143.20:5000 soit réécrit vers l'adresse d'un des Pods (DNAT).
Mode
Fonctionnement
Statut
iptables
Une chaîne de règles par Service, choix aléatoire du Pod
Par défaut sur Linux
nftables
Même principe, plus rapide avec beaucoup de Services
Stable depuis 1.33
ipvs
Répartiteur de charge du noyau
Déprécié depuis 1.35
Certains plugins CNI (Cilium) remplacent complètement kube-proxy avec eBPF.
k -n kube-system get ds kube-proxy
k -n kube-system get cm kube-proxy -o yaml | grep mode
k -n kube-system logs ds/kube-proxy | head
# sur un nœud (docker exec dans kind, ssh à l'examen)
iptables-save | grep 'resaclub-dev/api' | head
🧪 Ce que montre iptables-save
-A KUBE-SERVICES -d 10.96.143.20/32 -p tcp -m comment --comment "resaclub-dev/api:http cluster IP" --dport 5000 -j KUBE-SVC-ZXR7…
-A KUBE-SVC-ZXR7… -m statistic --mode random --probability 0.5 -j KUBE-SEP-AAA…
-A KUBE-SVC-ZXR7… -j KUBE-SEP-BBB…
-A KUBE-SEP-AAA… -p tcp -j DNAT --to-destination 10.244.1.7:5000
-A KUBE-SEP-BBB… -p tcp -j DNAT --to-destination 10.244.2.4:5000
Deux Pods, une chance sur deux pour chacun. Vous n'aurez pas à écrire ces règles, mais savoir qu'elles existent aide à comprendre un Service qui ne répond que sur certains nœuds : kube-proxy y est peut-être en panne.
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.