📖 Cours Jour 12 · Exposer et cloisonner : Ingress, Gateway API et NetworkPolicies · 50 min
Les NetworkPolicies : cloisonner le trafic
Par défaut, tout est ouvert
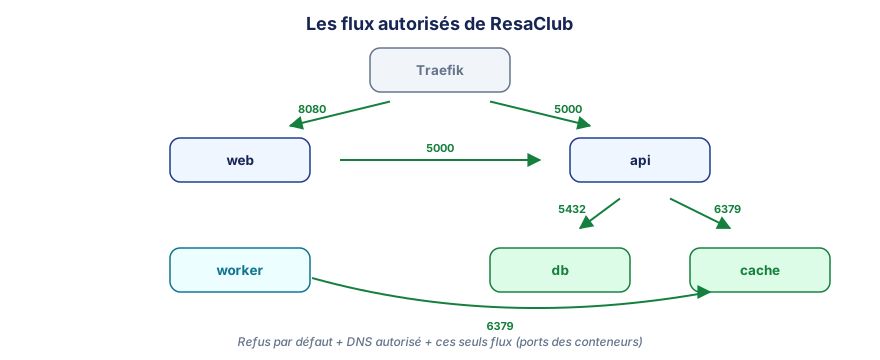
Le modèle réseau du jour 11 a une conséquence : n'importe quel Pod peut joindre n'importe quel Pod, de n'importe quel namespace. Un attaquant qui prend la main sur le site web peut tenter de se connecter directement à PostgreSQL ou au Redis. Une NetworkPolicy est un pare-feu déclaratif, posé autour des Pods.
⚠️ C'est le CNI qui applique
Kubernetes enregistre les NetworkPolicies mais ne les applique pas : c'est le plugin CNI. Calico, Cilium, et kindnet depuis kind 0.24, les appliquent. Flannel, seul, ne le fait pas : les politiques sont acceptées par l'API… et ignorées. À l'examen, si une politique semble sans effet, ce n'est pas la question posée (le cluster d'examen applique les politiques), mais retenez la règle.
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.