📖 Cours Jour 12 · Exposer et cloisonner : Ingress, Gateway API et NetworkPolicies · 40 min
La Gateway API, la nouvelle génération
Les limites de l'Ingress
L'Ingress ne connaît que l'HTTP, l'hôte et le chemin. Tout le reste (réécriture, en-têtes, partage du trafic entre deux versions, redirections) passe par des annotations différentes d'un contrôleur à l'autre. Et un seul objet mélange ce qui relève de l'équipe plateforme (l'adresse, les certificats) et ce qui relève des équipes applicatives (les chemins).
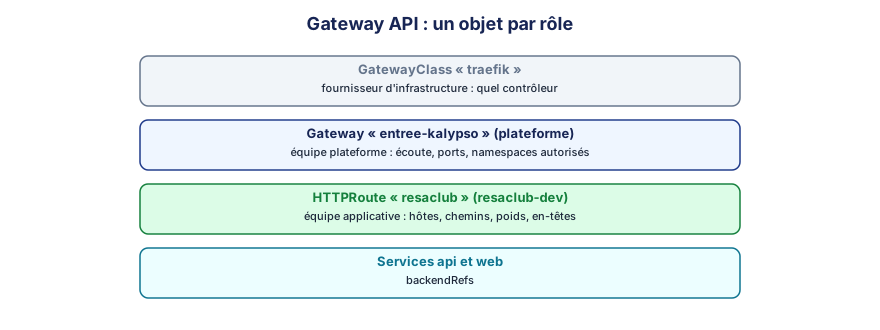
La Gateway API (gateway.networking.k8s.io) corrige cela avec des objets séparés, un par rôle :
Objet
Qui le gère
Rôle
GatewayClass
Le fournisseur (installé avec le contrôleur)
Le type de passerelle : traefik, envoy, nginx… Objet global
Gateway
L'équipe plateforme (Inès)
Un point d'entrée : ports, protocoles, certificats, namespaces autorisés à s'y attacher
HTTPRoute
L'équipe applicative (Bastien)
Les règles de routage de son application, attachées à une Gateway
Il existe aussi GRPCRoute (stable), et TLSRoute, TCPRoute, UDPRoute dans le canal expérimental.
ℹ️ Des CRD, pas le cœur de Kubernetes
Les objets de la Gateway API ne sont pas livrés avec Kubernetes : ce sont des CustomResourceDefinitions (jour 15) à installer, en général avec le contrôleur. Vérifiez : k get crd | grep gateway. L'API a son propre rythme de versions (canal standard, version 1.4 au moment de l'écriture).
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.