📖 Cours Jour 15 · Vulnérabilités web : mécanismes et défenses · 45 min
Injections et XSS : quand les données deviennent du code
Le principe commun
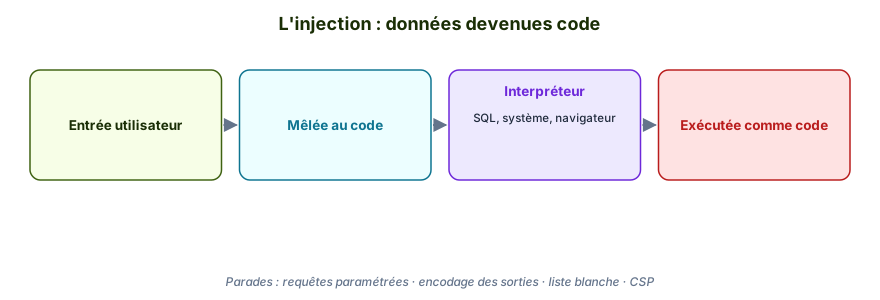
Une injection se produit quand une application mélange des données fournies par l'utilisateur avec des instructions destinées à un interpréteur (base de données, système, navigateur), sans les séparer. L'interpréteur ne fait alors plus la différence, et une donnée devient une instruction.
Type
Interpréteur
Conséquence possible
Défense principale
Injection SQL (CWE-89)
Base de données
Lire, modifier ou supprimer des données ; contourner une authentification
Requêtes paramétrées (préparées)
Injection de commandes (CWE-78)
Système d'exploitation
Exécuter des commandes sur le serveur
Ne pas appeler le système avec des entrées utilisateur ; API dédiées, liste blanche
XSS (script intersite, CWE-79)
Navigateur de la victime
Exécuter du JavaScript dans le navigateur d'un autre utilisateur : vol de session, actions à sa place
Encodage des sorties selon le contexte, CSP, cookies HttpOnly
Injection de modèles (SSTI)
Moteur de gabarits
Exécution de code sur le serveur
Ne jamais construire un gabarit avec des entrées utilisateur
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.