📖 Cours Jour 14 · Applications web : HTTP, OWASP et découverte du contenu · 40 min

L'OWASP Top 10 2025 et le WSTG

L'OWASP Top 10

L'OWASP publie la liste des dix catégories de risques les plus importantes pour les applications web. La version 2025 (publiée fin 2025) succède à celle de 2021.

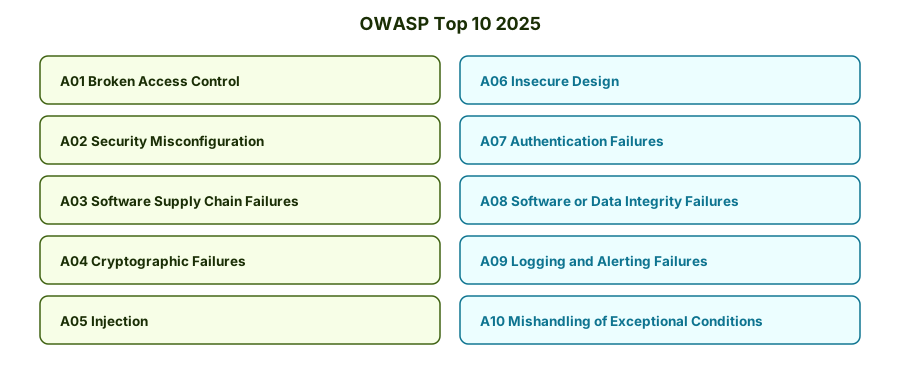
L'OWASP Top 10 2025

Rang Catégorie (2025) En une phrase
A01 Broken Access Control (contrôle d'accès défaillant) Un utilisateur accède à ce qui ne lui est pas destiné ; inclut désormais la falsification de requêtes côté serveur (SSRF)
A02 Security Misconfiguration (mauvaise configuration) Comptes par défaut, pages d'administration exposées, messages d'erreur bavards
A03 Software Supply Chain Failures (chaîne d'approvisionnement logicielle) Composants vulnérables ou compromis, dépendances non maîtrisées (nouvelle catégorie élargie)
A04 Cryptographic Failures (défaillances cryptographiques) Données sensibles mal protégées, algorithmes faibles
A05 Injection Des données sont interprétées comme du code (SQL, commandes, XSS…)
A06 Insecure Design (conception non sécurisée) La faille est dans la conception même
A07 Authentication Failures (défaillances d'authentification) Mots de passe faibles acceptés, pas de protection contre les tentatives répétées, sessions mal gérées
A08 Software or Data Integrity Failures (intégrité) Mises à jour ou données non vérifiées
A09 Security Logging and Alerting Failures (journalisation et alertes) Les attaques ne sont ni enregistrées ni détectées
A10 Mishandling of Exceptional Conditions (mauvaise gestion des cas exceptionnels) L'application se comporte mal face aux erreurs (nouvelle catégorie)

Cette leçon est réservée aux abonnés

Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.

Créer un compte J'ai déjà un compte