📖 Cours Jour 13 · Post-exploitation, pivot et segmentation · 40 min
La post-exploitation dans un audit
Mesurer l'impact, pas s'installer
Après un accès réussi, un attaquant réel cherche à s'installer (persistance), à étendre son accès et à atteindre son objectif (données, chiffrement). L'auditeur, lui, mène la post-exploitation pour mesurer l'impact de la compromission, dans les limites des règles d'engagement.
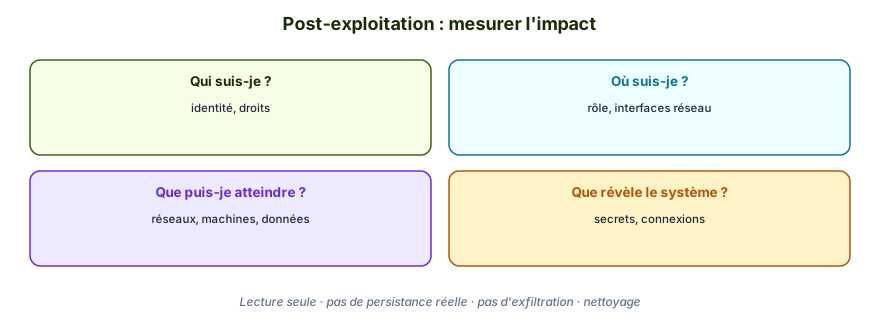
Les questions qu'il se pose :
Qui suis-je sur ce système ? Quels droits ai-je ?
Où suis-je ? Quel est le rôle de la machine, à quels réseaux est-elle connectée ?
Que puis-je atteindre depuis ici ? D'autres réseaux, d'autres machines, des données sensibles ?
Que révèle ce système ? Fichiers de configuration avec des secrets, historique, connexions récentes ?
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.