📖 Cours Jour 8 · Vulnérabilités, CVE et CVSS 4.0 : évaluer et prioriser · 40 min
EPSS, KEV, scanners et faux positifs
Prioriser au-delà du CVSS
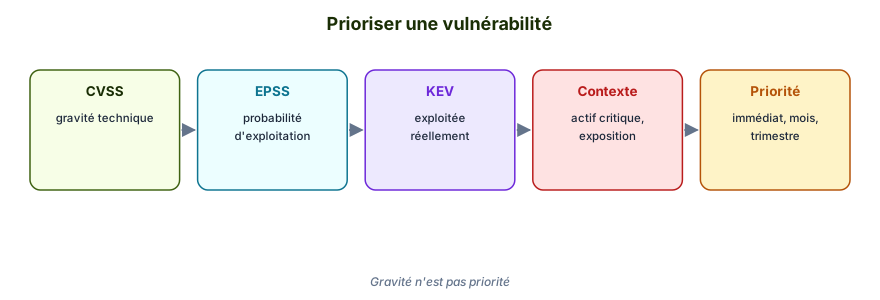
Des milliers de CVE sont publiées chaque année ; seule une petite fraction est réellement exploitée. Deux indicateurs complètent le CVSS :
EPSS (Exploit Prediction Scoring System, FIRST) : probabilité qu'une vulnérabilité soit exploitée dans les 30 jours, de 0 à 1. Une CVE notée CVSS 9,8 mais EPSS 0,002 est rarement visée ; une CVE CVSS 7,5 et EPSS 0,95 l'est massivement.
KEV (CISA) : la vulnérabilité est exploitée dans des attaques réelles. Une CVE présente dans le KEV doit être traitée en priorité absolue.
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.