📖 Cours Jour 14 · Sécuriser l'accès réseau : NSG, ASG, Azure Bastion, points de terminaison de service et privés · 30 min
Azure Bastion : administrer les VM sans port ouvert
Fini le RDP sur Internet
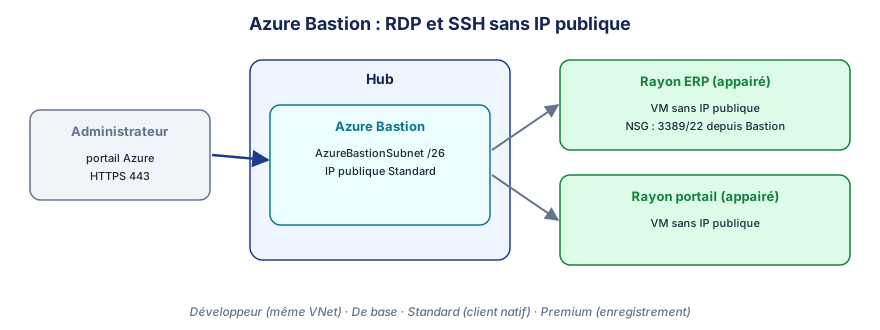
Azure Bastion est un service PaaS qui donne un accès RDP et SSH aux VM depuis le portail Azure (dans le navigateur, en TLS sur le port 443) ou depuis le client natif, sans IP publique sur les VM et sans ouvrir 3389 ni 22 sur Internet.
Exigence
Détail
Sous-réseau
AzureBastionSubnet, /26 ou plus
IP publique
Standard, statique (sauf SKU Développeur et Bastion Premium privé uniquement)
Portée
Les VM du même VNet et des VNet appairés (un Bastion dans le hub sert tous les rayons)
NSG
Si un NSG est associé à AzureBastionSubnet, il doit autoriser les règles imposées (443 depuis Internet, GatewayManager, sortie vers les VM en 3389/22…) ; les VM doivent accepter 3389/22 depuis le sous-réseau Bastion
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.