📖 Cours Jour 3 · Le contrôle d'accès en fonction du rôle (RBAC Azure) · 40 min
Les principes du RBAC Azure : qui, quoi, où
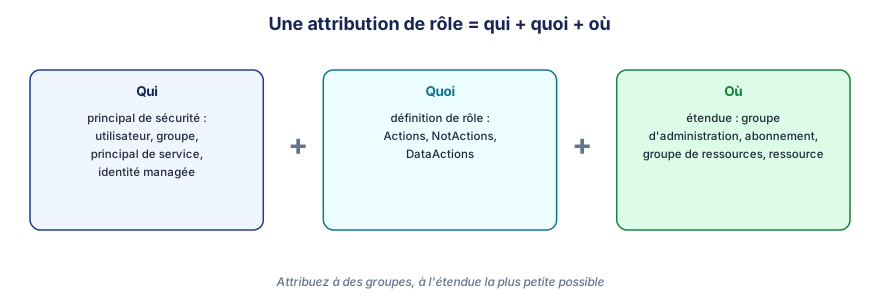
Une attribution de rôle
Le contrôle d'accès en fonction du rôle d'Azure (Azure role-based access control, Azure RBAC) décide qui peut faire quoi sur les ressources. Toute autorisation est une attribution de rôle (role assignment) qui relie trois éléments :
Élément
Question
Exemples
Principal de sécurité (security principal)
Qui ?
Un utilisateur, un groupe, un principal de service (une application), une identité managée
Définition de rôle (role definition)
Quoi ? Une liste d'actions permises
Lecteur, Contributeur, Contributeur de machines virtuelles
Étendue (scope)
Où ?
Un groupe d'administration, un abonnement, un groupe de ressources, une ressource
🔑 La phrase à retenir
« Groupegrp-infra-adminsa le rôle Contributeur de machines virtuelles sur le groupe de ressources rg-erp-prod-frc. » Chaque question RBAC de l'examen se ramène à cette phrase.
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.