📖 Cours Jour 3 · Le contrôle d'accès en fonction du rôle (RBAC Azure) · 40 min
Les rôles intégrés à connaître
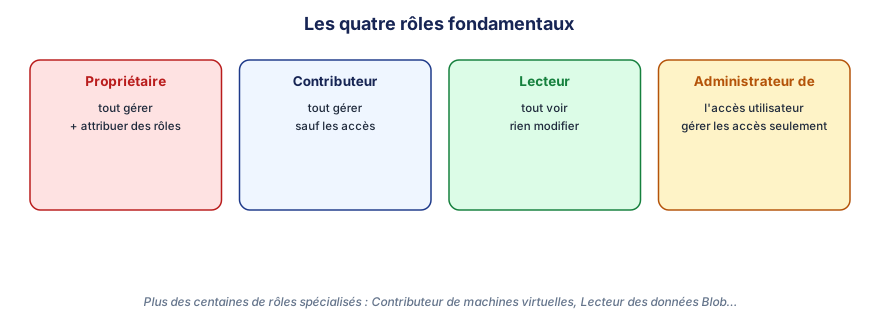
Les quatre rôles fondamentaux
Rôle
Peut gérer les ressources
Peut attribuer des rôles
Usage
Propriétaire (Owner)
Oui, tout
Oui
Responsable d'un abonnement ou d'une application ; à réserver à très peu de personnes
Contributeur (Contributor)
Oui, tout
Non
Équipes qui construisent et exploitent
Lecteur (Reader)
Non, lecture seule
Non
Auditeurs, consultants, supervision
Administrateur de l'accès utilisateur (User Access Administrator)
Non
Oui
Gérer les accès sans gérer les ressources
S'y ajoute le rôle Administrateur du contrôle d'accès en fonction du rôle (Role Based Access Control Administrator), plus récent : il peut attribuer des rôles, mais on peut le contraindre par des conditions (par exemple « ne peut attribuer que les rôles Lecteur et Contributeur de machines virtuelles »). C'est l'alternative recommandée à l'Administrateur de l'accès utilisateur quand on veut déléguer la gestion des accès sans risque d'escalade.
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.