Accès anticipéInscription gratuite : tous les parcours sont ouverts jusqu'au 15 janvier 2027, sans carte bancaire ni paiement.Créer mon compte gratuit
📖 Cours Jour 8 · Journaux, SIEM et détection · 30 min
SIEM, SOC et règles de détection
Le SIEM
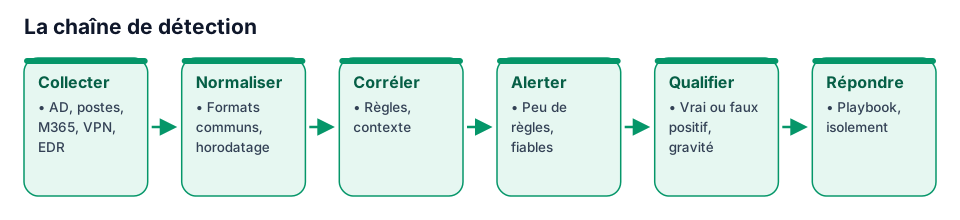
Un SIEM (Security Information and Event Management) collecte les journaux de toutes les sources, les normalise, les conserve, et déclenche des alertes quand une règle est satisfaite.
Famille
Exemples
Commerciaux
Microsoft Sentinel, Splunk, Elastic Security, QRadar
Libres ou gratuits
Wazuh (SIEM et EDR léger, très utilisé par les PME), Elastic en version gratuite, Graylog
Intégrés
Microsoft Defender XDR pour l'environnement Microsoft 365
Cette leçon est réservée aux abonnés
Pendant l'accès anticipé, tous les cours, vidéos, ateliers, corrections et le certificat sont gratuits jusqu'au 15 janvier 2027, sans carte bancaire.