
Bienvenue ! Pendant quatre semaines, vous allez apprendre à reconnaître les menaces, adopter les bons réflexes et réagir correctement si un incident survient. Aucune connaissance technique n'est nécessaire : nous partons des situations que vous vivez tous les jours, au bureau comme à la maison.
Pourquoi ce parcours
Les attaquants ne visent pas d'abord les machines : ils visent les personnes. Un e-mail bien imité, un appel pressant, un mot de passe réutilisé suffisent souvent à ouvrir la porte. À l'inverse, quelques réflexes simples bloquent l'essentiel des attaques courantes.
Ce que vous saurez faire à la fin de la première semaine
- Expliquer les grandes familles de cyberattaques et leurs mécanismes.
- Repérer un message d'hameçonnage, une fraude au président ou un faux appel.
- Protéger vos comptes avec des mots de passe robustes et l'authentification multifacteur.
- Protéger les données, les postes de travail et le réseau de votre organisation.
- Prioriser des vulnérabilités avec une méthode simple.
- Réagir avec les bons gestes face à un incident, et savoir qui alerter.
Le programme sur quatre semaines
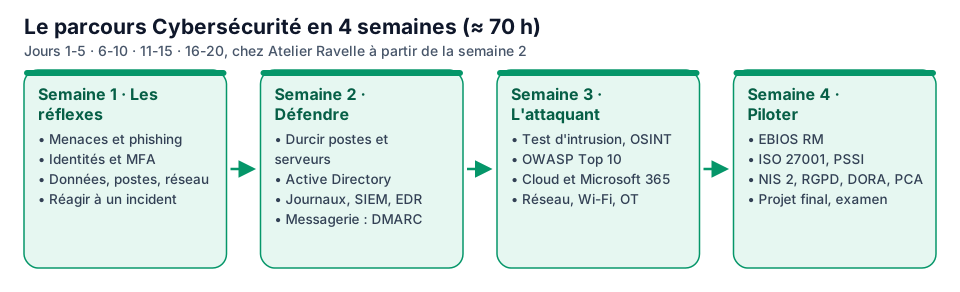
| Semaine | Thème | Jours |
|---|---|---|
| 1 | Les réflexes : menaces, phishing, identités, protection, incident | 1 à 5 |
| 2 | Défendre un système d'information : postes et serveurs, Active Directory, journaux, EDR, messagerie | 6 à 10 |
| 3 | Comprendre l'attaquant : test d'intrusion, web, cloud, réseau et Wi-Fi, laboratoires | 11 à 15 |
| 4 | Piloter la sécurité : EBIOS RM, ISO 27001, NIS 2, RGPD, DORA, continuité, projet final | 16 à 20 |
La première semaine, la plus dense (environ 6 heures par jour), se fait sans aucun prérequis :
| Jour | Thème | Atelier pratique |
|---|---|---|
| 1 | Culture cyber et panorama des menaces | Cartographier les risques de son poste de travail |
| 2 | Phishing, fraude et ingénierie sociale | Classer 15 messages réels |
| 3 | Identités, mots de passe et hygiène numérique | Sécuriser un compte de A à Z |
| 4 | Protéger les données, les postes et le réseau | Prioriser des vulnérabilités |
| 5 | Réagir à un incident et gérer une crise | Simulation d'une attaque par rançongiciel |
Les semaines 2 à 4 comptent environ 2 h 30 par jour et se déroulent chez Atelier Ravelle, un fabricant fictif de vélos électriques. Vous avancez à votre rythme.
Le matériel nécessaire
- Un ordinateur et une connexion Internet.
- Votre messagerie et un ou deux de vos comptes en ligne, pour les exercices pratiques.
- Un smartphone, pour installer une application d'authentification au jour 3.
Règle d'or des ateliers
Tous les exercices se font sur vos propres comptes et appareils, ou sur les exemples fournis. Ne testez jamais un lien suspect « pour voir », et n'essayez jamais d'outils d'attaque sur un système qui ne vous appartient pas : c'est illégal (article 323-1 du Code pénal).
Comment obtenir le certificat
Terminez toutes les leçons et les ateliers, puis réussissez l'examen final du jour 20 avec au moins 70 % de bonnes réponses. Votre certificat PDF est généré immédiatement et reste vérifiable en ligne grâce à son numéro unique.
Prêt ? Commençons par une question simple : pourquoi vous, ou votre organisation, intéresseriez-vous un attaquant ?