Accès anticipéInscription gratuite : tous les parcours sont ouverts jusqu'au 15 janvier 2027, sans carte bancaire ni paiement.Créer mon compte gratuit
📖 Cours Jour 1 · Le cadre : la loi, la convention et les règles d'engagement · 35 min
Scan, test d'intrusion, Red Team : choisir et cadrer
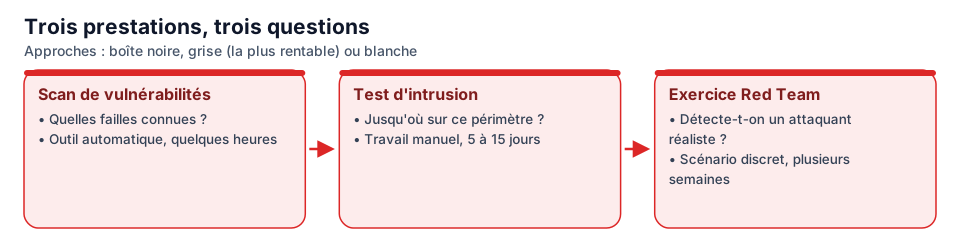
Trois prestations différentes
Scan de vulnérabilités
Test d'intrusion (pentest)
Exercice Red Team
Question posée
Quelles failles connues sont présentes ?
Jusqu'où un attaquant peut-il aller sur ce périmètre ?
Notre organisation détecte-t-elle et arrête-t-elle un attaquant réaliste ?
Méthode
Outil automatique (Nessus, OpenVAS, Qualys)
Outils et travail manuel, exploitation des failles
Scénario complet, discret, avec un objectif (« accéder aux plans du cadre 2027 »)
Qui est prévenu
L'équipe informatique
L'équipe informatique, souvent
Très peu de personnes (la direction, un « cellule blanche ») : la Blue Team n'est pas prévenue
Durée
Quelques heures
5 à 15 jours
Plusieurs semaines
Livrable
Liste de vulnérabilités
Rapport avec chemins d'attaque et recommandations
Rapport, chronologie croisée attaque et détection, ateliers avec la Blue Team
Pour qui
Tout le monde, régulièrement
Toute organisation, au moins une fois par an ou à chaque grand changement
Organisations déjà matures, avec une Blue Team
💡 Pour une PME comme Ravelle
Commencer par un scan régulier et un test d'intrusion annuel. Un exercice Red Team n'a de sens que lorsqu'il existe une détection à tester. Dans la finance, le règlement DORA impose aux entités les plus importantes des tests de type Red Team encadrés (TLPT), sur le modèle européen TIBER-EU.
Cette leçon est réservée aux abonnés
Pendant l'accès anticipé, tous les cours, vidéos, ateliers, corrections et le certificat sont gratuits jusqu'au 15 janvier 2027, sans carte bancaire.