
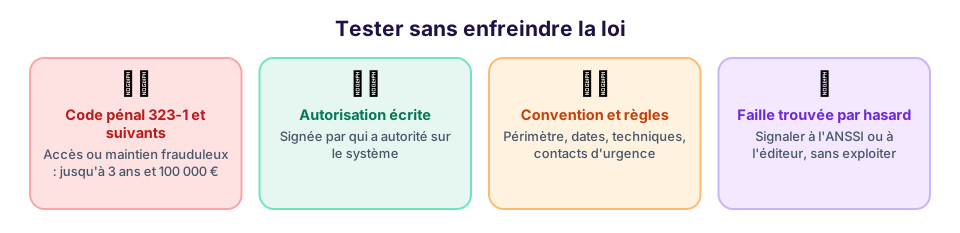
Un auditeur offensif utilise les mêmes outils et les mêmes techniques qu'un attaquant. Une seule chose le sépare d'un délinquant : une autorisation écrite, donnée par quelqu'un qui a le pouvoir de la donner, et un travail qui respecte cette autorisation.
Les textes à connaître
| Texte | Ce qu'il interdit | En pratique |
|---|---|---|
| Article 323-1 du Code pénal | Accéder ou se maintenir frauduleusement dans tout ou partie d'un système de traitement automatisé de données | Tester le site d'une entreprise sans son accord est un délit, même sans rien modifier. Les peines sont aggravées si des données sont supprimées ou modifiées, ou si le système est celui de l'État |
| Article 323-2 | Entraver ou fausser le fonctionnement d'un système | Un test qui fait tomber un service non prévu dans la convention peut relever de ce texte |
| Article 323-3 | Introduire, extraire, modifier ou supprimer frauduleusement des données | Copier des fichiers clients « pour prouver » sans autorisation |
| Article 323-3-1 | Détenir, offrir ou mettre à disposition des outils conçus pour ces infractions sans motif légitime | La recherche et la sécurité informatique sont des motifs légitimes, à condition de pouvoir le démontrer |
| RGPD | Traiter des données personnelles sans base légale ni sécurité | Les données consultées pendant un test restent protégées : on les manipule au minimum et on les détruit à la fin |
« J'ai seulement regardé »
La jurisprudence française a déjà condamné des personnes qui avaient accédé à des données mal protégées et s'y étaient maintenues ou les avaient téléchargées, alors même que l'accès était techniquement facile. Une faille ouverte n'est jamais une autorisation.
Qui peut autoriser ?
| Situation | Qui signe |
|---|---|
| Serveurs et postes de l'entreprise | Un représentant légal (dirigeant) ou une personne qui a délégation écrite (DSI, RSSI) |
| Site hébergé chez un prestataire | L'entreprise et, selon le contrat, l'hébergeur |
| Cloud public (Microsoft 365, AWS, Azure, Google Cloud) | L'entreprise, en respectant les règles du fournisseur : la plupart autorisent les tests de ses propres ressources sans demande préalable, mais interdisent certains tests (déni de service, attaques contre l'infrastructure partagée, phishing contre leurs propres salariés) |
| Application d'un éditeur (logiciel en SaaS) | L'éditeur, pas seulement le client |
| Filiale, prestataire, partenaire | Chaque entité pour ses propres systèmes |
Signaler une faille trouvée par hasard
Si vous découvrez une vulnérabilité sans l'avoir cherchée chez une organisation qui ne vous a rien demandé :
- ne l'exploitez pas davantage, ne téléchargez rien ;
- signalez-la à l'organisation (adresse
security@, fichiersecurity.txtde son site, programme de bug bounty s'il existe, par exemple sur la plateforme française YesWeHack) ; - ou signalez-la à l'ANSSI : l'article L2321-4 du Code de la défense protège la personne qui lui transmet de bonne foi une information sur une vulnérabilité, l'ANSSI préservant la confidentialité de son identité.
L'éthique du métier
| Principe | Ce qu'il veut dire |
|---|---|
| Respect du périmètre | Ce qui n'est pas écrit dans la convention n'est pas autorisé |
| Minimisation | Prouver une faille avec le moins de données possible : une capture d'un nom de table, pas le téléchargement de la base |
| Ne pas nuire | Pas de déni de service, pas de suppression, pas de modification de production sans accord explicite |
| Confidentialité | Ce que vous voyez chez un client ne sort jamais : ni sur un réseau social, ni dans une conférence sans anonymisation et accord |
| Transparence | Tout ce qui a été fait est consigné et figure au rapport, y compris les erreurs |
Les prestataires qualifiés
L'ANSSI qualifie des prestataires d'audit de la sécurité des systèmes d'information (PASSI). Cette qualification est exigée pour certaines administrations et opérateurs, et constitue un gage de sérieux pour tous. Une PME n'est pas obligée d'y recourir, mais c'est un bon critère de choix.
À retenir
Pas d'autorisation écrite, pas de test. L'autorisation vient de quelqu'un qui a le pouvoir de la donner, pour un périmètre précis, et le travail reste minimal, sans nuisance et confidentiel.