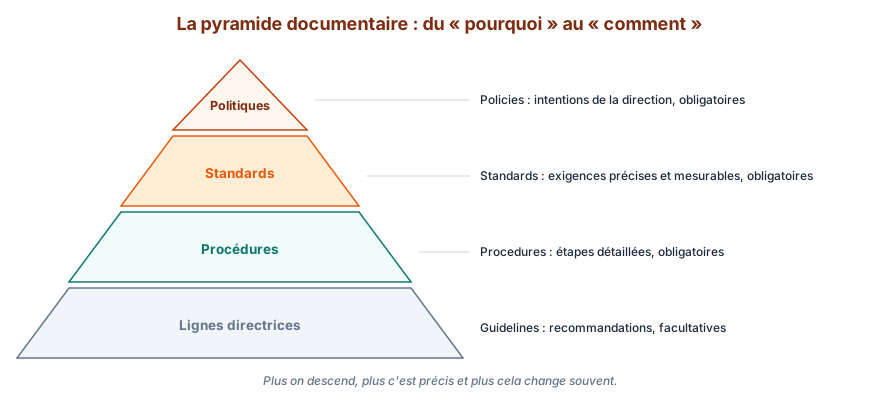
La hiérarchie documentaire
| Document |
Anglais |
Caractère |
Exemple |
| Politique |
Policy |
Obligatoire, générale, approuvée par la direction : le quoi et le pourquoi |
« Les données confidentielles sont chiffrées au repos et en transit » |
| Norme |
Standard |
Obligatoire, précise : les exigences mesurables |
« Chiffrement AES-256, TLS 1.2 minimum » |
| Procédure |
Procedure |
Obligatoire, pas à pas : le comment |
« Activer BitLocker sur un nouveau portable : étapes 1 à 8 » |
| Ligne directrice |
Guideline |
Recommandée, facultative |
« Conseils pour choisir une phrase de passe » |
Les politiques citées par l'examen
- Usage acceptable (AUP, Acceptable Use Policy) : ce que les utilisateurs peuvent faire des ressources (la charte informatique).
- Sécurité de l'information (information security policy) : la politique générale.
- Continuité d'activité (business continuity), reprise après sinistre (disaster recovery), réponse aux incidents (incident response).
- Cycle de développement logiciel (SDLC, Software Development Life Cycle).
- Gestion des changements (change management).
Les normes citées
Mots de passe, contrôle d'accès, sécurité physique, chiffrement.
Les procédures citées
Gestion des changements, arrivée et départ (onboarding / offboarding), scénarios (playbooks).
Cette leçon est réservée aux abonnés
Accédez à l'ensemble des cours, vidéos, ateliers, corrections et au certificat pour 29 € par mois sans engagement, ou 199 € par an.
Créer un compte
J'ai déjà un compte
