
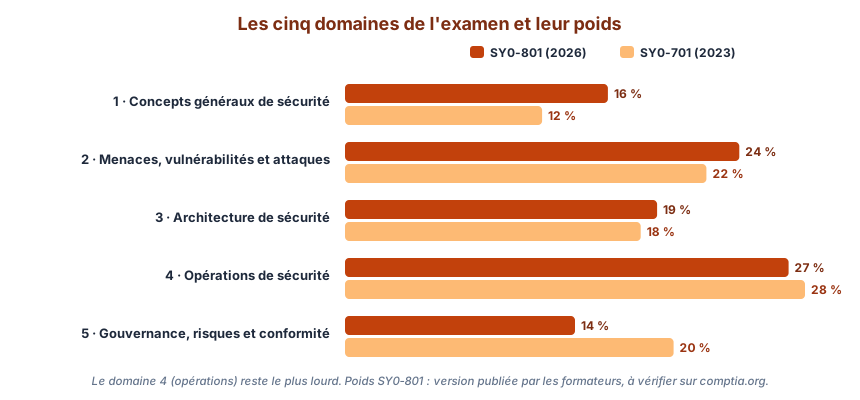
L'examen est découpé en cinq domaines, chacun divisé en objectifs numérotés (1.1, 1.2, etc.). Le poids d'un domaine indique la part approximative des questions qui lui sont consacrées.
| # | Domaine (anglais) | Domaine (français) | SY0-801 | SY0-701 | Jours |
|---|---|---|---|---|---|
| 1 | General Security Concepts | Concepts généraux de sécurité | 16 % | 12 % | 2 et 3 |
| 2 | Threats, Vulnerabilities, and Attacks (701 : and Mitigations) | Menaces, vulnérabilités et attaques | 24 % | 22 % | 4 à 7 |
| 3 | Security Architecture | Architecture de sécurité | 19 % | 18 % | 8 à 10 |
| 4 | Security Operations | Opérations de sécurité | 27 % | 28 % | 11 à 15 |
| 5 | Security Program Management and Oversight | Gestion et supervision du programme de sécurité | 14 % | 20 % | 16 et 17 |
Ce que contient chaque domaine
1 · Concepts généraux
Les fondamentaux : la triade CIA, l'authentification, l'autorisation et la traçabilité (AAA), les catégories et types de contrôles, les principes du zero trust, la sécurité physique, les leurres (honeypots), la gestion des changements et toute la cryptographie (chiffrement, hachage, signatures, PKI, certificats).
2 · Menaces, vulnérabilités et attaques
Qui attaque (acteurs de menace et leurs motivations), par où (vecteurs, surface d'attaque, ingénierie sociale), quelles faiblesses (vulnérabilités des applications, des systèmes, du cloud, de la chaîne d'approvisionnement, de l'IA), comment reconnaître une attaque (indicateurs de logiciels malveillants, attaques réseau, applicatives, sur les mots de passe) et comment atténuer.
3 · Architecture de sécurité
Les modèles d'architecture (cloud, conteneurs, IoT, systèmes industriels), la sécurisation de l'infrastructure (pare-feu, IDS/IPS, VPN, segmentation), la protection des données (états, classification, chiffrement, masquage, tokenisation) et la résilience (haute disponibilité, sauvegardes, sites de secours).
4 · Opérations de sécurité
Le domaine le plus lourd, celui du quotidien : durcissement des postes, mobiles et réseaux sans fil, gestion des actifs, gestion des vulnérabilités, surveillance (SIEM, journaux), gestion des identités et des accès, automatisation, réponse aux incidents et investigation.
5 · Gestion et supervision du programme
La gouvernance (politiques, normes, procédures), la gestion des risques (calculs ALE, registre des risques, BIA), les tiers et les contrats, la conformité, les audits et la sensibilisation des utilisateurs.
Version : ce qui bouge entre 701 et 801
- Le domaine 2 est renommé (Attacks remplace Mitigations) et gagne un objectif consacré aux menaces liées à l'intelligence artificielle (injection de requêtes, empoisonnement des données, hallucinations, fuites).
- Le zero trust apparaît dès les principes du domaine 1 et dans l'architecture (domaine 3).
- Le domaine 4 ajoute les clés d'accès (passkeys) et l'IA dans l'automatisation ; la réponse aux incidents mentionne la négociation (rançongiciels).
- Le domaine 5 perd du poids (20 % → 14 %) mais intègre des modèles d'analyse des attaques (MITRE ATT&CK, Cyber Kill Chain, modèle Diamond).
- Les objectifs détaillés de la 801 ont circulé en version de travail avant leur publication : seule la version publiée sur comptia.org fait foi.
Comment lire un objectif
Chaque objectif commence par un verbe qui indique le niveau attendu :
| Verbe | Ce qu'on attend de vous | Exemple |
|---|---|---|
| Compare and contrast | Distinguer des notions proches | Types d'acteurs de menace |
| Explain | Expliquer un concept et son intérêt | Importance de la gestion des changements |
| Summarize | Connaître les éléments clés | Concepts fondamentaux de sécurité |
| Given a scenario, analyze / apply / implement | Choisir la bonne action dans une situation donnée | Analyser des indicateurs d'activité malveillante |
Les objectifs « Given a scenario » sont ceux qui donnent lieu aux PBQ et aux questions les plus longues : ils méritent le plus d'entraînement.
À vous
Sans regarder le tableau : dans quel domaine se trouvent (a) le calcul de l'ALE, (b) la configuration du WPA3, (c) les certificats numériques, (d) l'injection SQL, (e) la segmentation du réseau ?
✅ Solution
(a) Domaine 5 (gestion des risques). (b) Domaine 4 (durcissement des réseaux sans fil). (c) Domaine 1 (cryptographie et PKI). (d) Domaine 2 (attaques applicatives). (e) Domaine 3 (architecture) et aussi domaine 2 comme technique d'atténuation : de nombreux sujets apparaissent dans plusieurs domaines.