Accès anticipéInscription gratuite : tous les parcours sont ouverts jusqu'au 15 janvier 2027, sans carte bancaire ni paiement.Créer mon compte gratuit
📖 Cours Jour 12 · Domaine 5 · Modèles d'autorisation et cycle de vie des identités · 55 min
Le cycle de vie des identités, les privilèges et les attaques
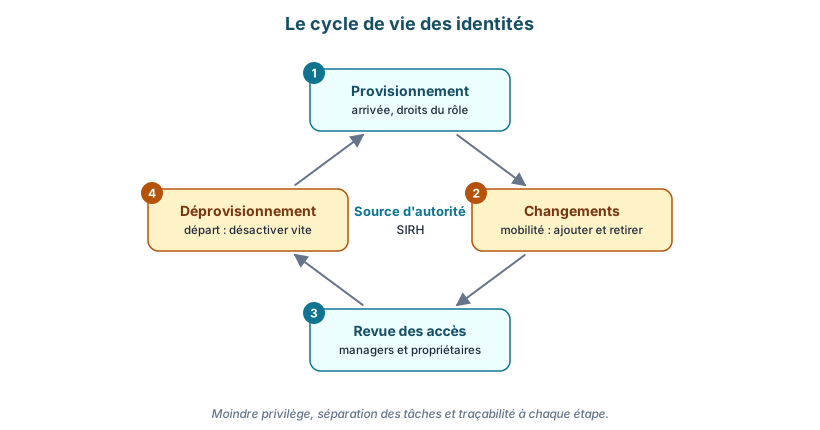
Le cycle de vie des identités et des accès
Provisionnement (provisioning / onboarding) : création de l'identité après validation (RH, manager, propriétaire des données) ; enregistrement et vérification d'identité (identity proofing) ; attribution des droits selon le rôle.
Gestion des changements : définition et transition des rôles (role definition and transition) lors des mobilités ; ajouter les nouveaux droits et retirer les anciens.
Revue des comptes et des accès (account access review) : régulière (trimestrielle pour les accès sensibles), réalisée par les managers et les propriétaires des données, et pas seulement par l'informatique. Elle détecte l'accumulation de privilèges (privilege creep), les comptes orphelins et les accès excessifs.
Déprovisionnement (deprovisioning / offboarding) : désactivation immédiate au départ, puis suppression selon la politique (conservation des journaux et de la traçabilité).
🔑 Les principes
Moindre privilège et besoin d'en connaître à chaque étape.
Séparation des tâches : celui qui demande n'est pas celui qui approuve, ni celui qui crée.
Automatiser à partir de la source d'autorité (le SIRH) : arrivée, mobilité, départ.
Traçabilité de toutes les demandes et validations.
Cette leçon est réservée aux abonnés
Pendant l'accès anticipé, tous les cours, vidéos, ateliers, corrections et le certificat sont gratuits jusqu'au 15 janvier 2027, sans carte bancaire.