
Le modèle classique a un défaut : l'équipe offensive teste, rédige un rapport, et l'équipe défensive le lit des semaines plus tard. Entre-temps, personne ne sait si les alertes se sont déclenchées, ni pourquoi certaines n'ont rien vu. Les deux équipes travaillent pour l'entreprise, mais sans se parler.
Ce que change la Purple Team
| Modèle classique | Modèle purple |
|---|---|
| Le test est caché à la défense | Attaque et défense travaillent ensemble, en temps réel |
| Le livrable est une liste de failles | Le livrable est une liste de détections vérifiées et de corrections |
| La question : « peut-on entrer ? » | La question : « voit-on chaque étape, et réagit-on ? » |
| Une fois par an | En cycles courts, plusieurs fois par an |
| Succès = l'auditeur a gagné | Succès = la défense a progressé |
Purple Team
Une démarche collaborative dans laquelle des personnes aux compétences offensives et défensives jouent ensemble des techniques d'attaque réalistes, vérifient leur détection et leur prévention, et améliorent les défenses de façon itérative.
Ce n'est pas forcément une équipe
| Organisation | Pour qui |
|---|---|
| Équipe dédiée | Grandes organisations avec SOC et équipe offensive internes |
| Exercices réguliers entre la Blue Team interne et un prestataire offensif | Entreprises de taille moyenne |
| Une ou deux personnes qui jouent les deux rôles avec des outils d'émulation, appuyées par le MDR | PME comme Ravelle |
Dans une PME, l'administratrice systèmes peut lancer une technique avec Atomic Red Team sur une machine de test le mardi matin, et vérifier avec le MDR l'après-midi si l'alerte est arrivée. C'est déjà du purple.
La boucle purple
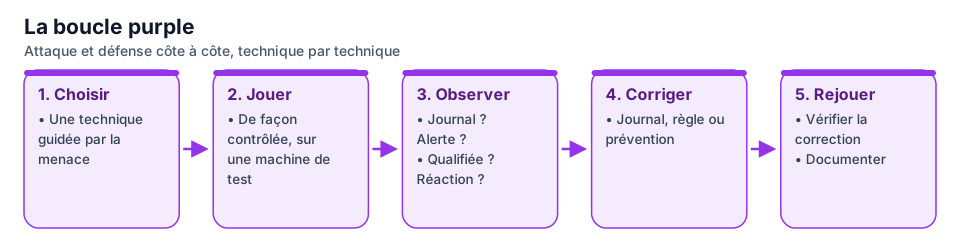
- Choisir une technique (d'après le renseignement sur la menace, jour 2 de la Blue Team).
- Jouer la technique de façon contrôlée.
- Observer : le journal existe-t-il ? l'alerte se déclenche-t-elle ? est-elle bien qualifiée ? quelqu'un réagit-il ?
- Corriger : activer un journal, écrire ou affiner une règle, ajouter une prévention.
- Rejouer pour confirmer, puis documenter.
Les niveaux de résultat
Pour chaque technique jouée, on note le résultat sur une échelle simple, du pire au meilleur :
| Résultat | Sens |
|---|---|
| Rien | Aucune trace exploitable : pas de journal |
| Journalisé | La donnée existe dans les journaux, mais rien ne la signale |
| Alerté | Une alerte se déclenche |
| Qualifié | L'alerte est traitée correctement par le SOC ou le MDR, dans le délai attendu |
| Bloqué | La technique est empêchée (prévention) |
Bloqué ne veut pas dire tranquille
Une technique bloquée mais non alertée est un demi-succès : l'attaquant essaiera autre chose, et personne ne saura qu'il est là. L'idéal est « bloqué et alerté ».
Ce que gagne chaque camp
- La Blue Team apprend à quoi ressemble réellement une technique dans ses journaux, et repart avec des règles testées.
- La Red Team comprend ce que voit la défense et produit des recommandations plus utiles.
- La direction obtient une mesure objective : « nous détectons 62 % des techniques des groupes qui ciblent notre secteur, contre 35 % il y a six mois ».
À retenir
La Purple Team transforme le test en apprentissage : jouer, observer, corriger, rejouer. On mesure chaque technique de « rien » à « bloqué », et l'on vise « bloqué et alerté ».