
Un SOC (Security Operations Center, centre opérationnel de sécurité) est l'équipe qui surveille en continu le système d'information, qualifie les alertes et déclenche la réponse. Ce n'est pas une salle remplie d'écrans : c'est d'abord une organisation, des outils et des procédures.
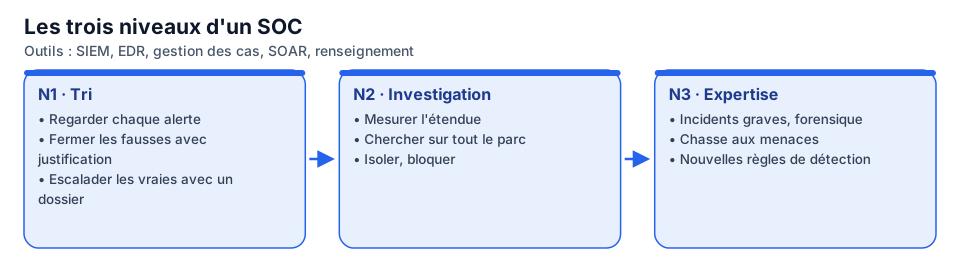
Les trois niveaux
| Niveau | Rôle | Exemples de tâches |
|---|---|---|
| N1 · Analyste de tri | Regarder chaque alerte, écarter les fausses, escalader les vraies avec un premier dossier | Vérifier qu'une connexion depuis l'étranger correspond à un déplacement, fermer un faux positif connu, ouvrir un ticket |
| N2 · Analyste investigation | Enquêter sur les alertes escaladées, mesurer l'étendue, lancer les premières actions de confinement | Remonter l'arbre des processus, chercher l'indicateur sur tout le parc, isoler un poste |
| N3 · Expert et chasseur | Traiter les incidents graves, chasser les menaces que les règles ne voient pas, améliorer les détections | Forensique, analyse de malware, nouvelles règles de détection |
Autour d'eux : un responsable du SOC (planning, qualité, rapports), et des passerelles vers l'équipe d'astreinte informatique, le RSSI et, en cas de crise, la direction.
Et dans une PME ?
Atelier Ravelle n'a pas de SOC interne. Elle a une administratrice systèmes formée (vous, dans ce parcours) et un contrat MDR (Managed Detection and Response) : un prestataire surveille 24 h/24 les alertes de l'EDR et de Microsoft 365, et appelle l'astreinte quand c'est sérieux. Les niveaux existent quand même : le prestataire fait le N1 et une partie du N2, vous faites le reste.
Les outils du poste de travail
| Outil | À quoi il sert | Exemples |
|---|---|---|
| SIEM | Centraliser et corréler les journaux, lever les alertes | Wazuh, Microsoft Sentinel, Splunk, Elastic Security |
| EDR / XDR | Voir et agir sur les postes et serveurs | Microsoft Defender, SentinelOne, CrowdStrike, HarfangLab |
| Gestion des cas | Suivre chaque alerte et incident comme un dossier | TheHive (libre), outil de ticketing interne |
| SOAR | Automatiser les tâches répétitives | Enrichir une adresse IP, bloquer un expéditeur, isoler un poste après validation |
| Renseignement | Savoir si un indicateur est déjà connu comme malveillant | MISP, VirusTotal, AbuseIPDB |
Les mots du métier
Vrai positif, faux positif
Un vrai positif est une alerte qui correspond à une activité réellement malveillante. Un faux positif est une alerte levée à tort. Un vrai positif bénin est une activité réelle mais autorisée, par exemple le test d'intrusion commandé par la direction.
Le plus dangereux n'apparaît dans aucune file : le faux négatif, l'attaque qui ne déclenche aucune alerte. C'est pour cela qu'il existe la chasse aux menaces (jour 4).
Les indicateurs à suivre
| Indicateur | Ce qu'il mesure | Pourquoi c'est utile |
|---|---|---|
| MTTD (Mean Time To Detect) | Temps moyen entre le début d'une attaque et sa détection | Plus il est court, moins l'attaquant a le temps d'agir |
| MTTA (Mean Time To Acknowledge) | Temps moyen avant qu'un analyste prenne l'alerte | Révèle les nuits et week-ends mal couverts |
| MTTR (Mean Time To Respond) | Temps moyen entre la détection et le confinement | L'objectif concret de toute l'équipe |
| Taux de faux positifs par règle | Part des alertes fermées comme fausses | Une règle à 95 % de faux positifs fatigue l'équipe : il faut l'affiner |
| Volume par analyste et par jour | Charge réelle | Au-delà de quelques dizaines d'alertes sérieuses par jour, la qualité chute |
La fatigue des alertes
Un SOC noyé sous les alertes inutiles finit par fermer sans lire. C'est exactement ce qu'espère un attaquant. Chaque faux positif récurrent doit donner lieu à une amélioration de la règle, pas à une habitude de clic.
Un SOC qui progresse
Un bon SOC fonctionne en boucle : détecter, traiter, apprendre (que manquait-il ?), améliorer les règles et les procédures. Chaque incident clos doit laisser une trace utile : une règle affinée, un playbook complété, un indicateur partagé.
À retenir
Un SOC, ce sont trois niveaux (tri, investigation, expertise), cinq familles d'outils (SIEM, EDR, cas, SOAR, renseignement) et quelques indicateurs simples : MTTD, MTTR et taux de faux positifs par règle.