
Pour qui ?
Consultants en cybersécurité, RSSI à temps partagé, infogérants (MSP) et DSI de groupes qui accompagnent plusieurs organisations et doivent prouver, semaine après semaine, que les réglages de sécurité essentiels restent en place. C'est aussi la suite logique du Pack RSSI : après le plan d'action, la conformité continue vérifie que les mesures techniques tiennent dans la durée.
Comment ça marche
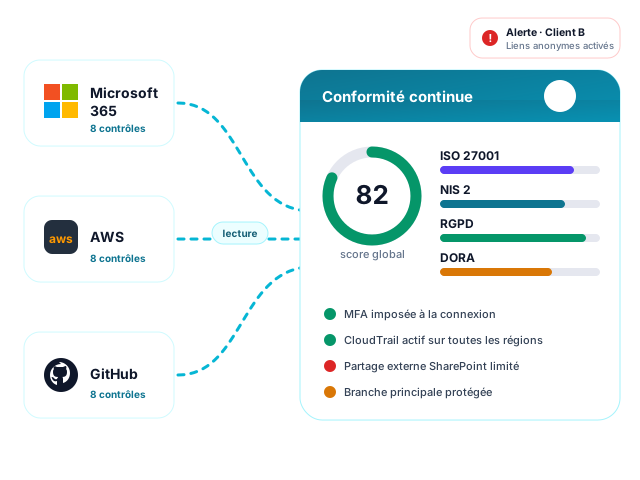
- Vous ajoutez un client et choisissez ses référentiels : ISO 27001, NIS 2, RGPD et, pour le secteur financier, DORA.
- Le client autorise Égide Academy une seule fois, en lecture seule :
- Microsoft 365 : consentement administrateur d'une application Entra ID (API Microsoft Graph) ;
- AWS : rôle IAM avec la politique gérée SecurityAudit et un identifiant externe propre au client, ou clé d'un utilisateur en lecture seule ;
- GitHub : installation de l'application GitHub ou jeton fin en lecture seule.
- Toutes les 6 heures, les 24 contrôles sont relancés pour chaque client. L'historique est conservé, et vous êtes alerté dès qu'un contrôle passe au rouge.
- Vous présentez les résultats : tableau de bord, rapport PDF, export CSV pour votre outil d'audit.
Les 24 contrôles
Microsoft 365 · 8 contrôles
MFA enregistrée pour tous, MFA imposée à la connexion, authentification héritée bloquée, 2 à 4 administrateurs globaux, consentement aux applications tierces encadré, droits des invités restreints, partage externe SharePoint et OneDrive limité, aucun compte inutilisé depuis 90 jours.
AWS · 8 contrôles
MFA sur le compte root, aucune clé d'accès root, MFA pour les utilisateurs IAM, clés de moins de 90 jours, CloudTrail multi-région actif, accès public S3 bloqué, chiffrement EBS par défaut, GuardDuty activé.
GitHub · 8 contrôles
2FA obligatoire, branche principale protégée, détection des secrets, blocage des secrets à l'envoi, mises à jour de sécurité Dependabot, aucune vulnérabilité critique ouverte, dépôts publics maîtrisés, droit par défaut en lecture.
Chaque contrôle est rattaché aux exigences concernées : 19 mesures de l'annexe A d'ISO 27001:2022, 7 points de l'article 21 de NIS 2, 4 articles du RGPD (5, 25, 32, 33) et 7 articles de DORA. Le score d'un référentiel est calculé exigence par exigence.
Sécurité des accès de vos clients
Lecture seule, chiffrement, effacement
Égide Academy ne demande que des droits en lecture et ne modifie jamais rien chez vos clients. Les secrets (secret d'application, clé, jeton, webhook) sont chiffrés en AES-256-GCM avec une clé conservée hors de la base de données, ne sont jamais réaffichés, et sont effacés dès que vous supprimez une connexion ou un client. Avec les modes recommandés (consentement Microsoft, rôle AWS, application GitHub), aucun secret du client n'est même stocké.
Ce que ce service n'est pas
Une aide à la conformité, pas une certification. Les contrôles automatiques apportent des preuves techniques précises, mais aucune norme ne se résume à des réglages : la gouvernance, l'analyse de risques, les politiques et la sensibilisation restent nécessaires. Pour les construire, voyez le Pack RSSI.
Questions fréquentes
Faut-il installer quelque chose chez le client ?
Non. Tout passe par les API officielles de Microsoft, d'AWS et de GitHub. Le client donne une autorisation en lecture, une seule fois, et peut la retirer à tout moment.
Que se passe-t-il au bout de 12 mois ?
Rien n'est prélevé automatiquement. Vous recevez un rappel dans votre espace et pouvez renouveler pour 12 mois. Sans renouvellement, les vérifications s'arrêtent mais l'historique reste consultable.
Puis-je essayer sans connecter de vrai client ?
Oui : un client de démonstration simule les trois plateformes avec trois jours d'historique, pour découvrir le tableau de bord, les alertes et le rapport PDF.
Et le RGPD pour mes propres clients ?
Les guides comprennent un modèle d'accord de sous-traitance (article 28) à faire signer avant de connecter un client, et la liste exacte des données lues.